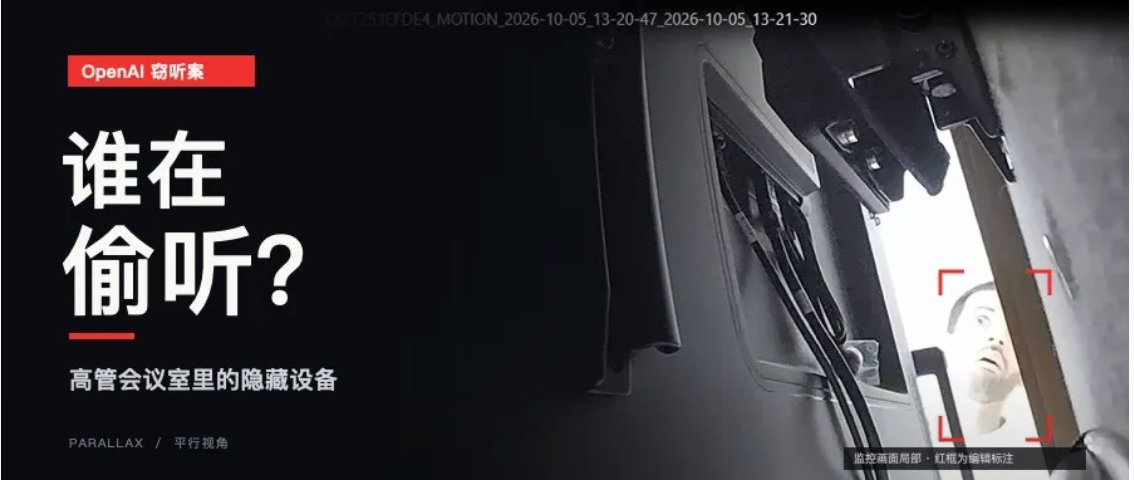
OpenAI 这次的新闻,多少有点谍战片的味道。
有人把一台录音设备,装进了公司的高管会议室。
平时我们关注这家公司,总想知道下一个模型什么时候发布、内部又在研究什么。
这回,竟然有人被指控把窃听设备藏进会议室,试图窃听商业机密。
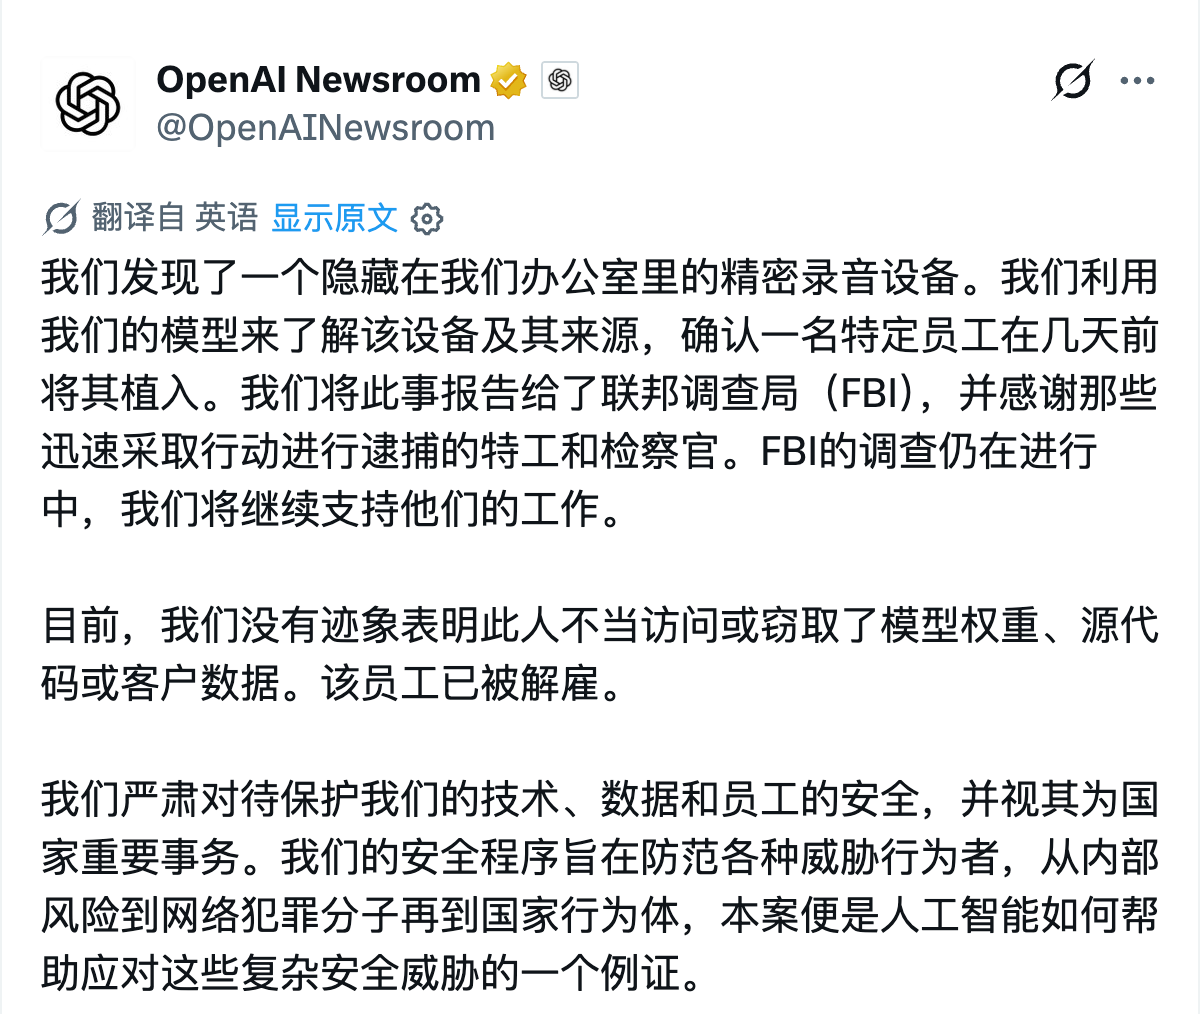
10 月 13 日,美国司法部公布了这起案件。被捕的嫌疑人,是 OpenAI 自己的一名工程师。公司也发布声明,确认发现了隐藏的录音设备,已向 FBI 报案,并将这名员工解雇。
一个已跻身顶尖 AI 公司的人,为什么会安装窃听设备?他想听到什么,又为什么要冒这样的风险?
这一切都要从电视后面的一团卫生纸说起。
电视后面的一团卫生纸
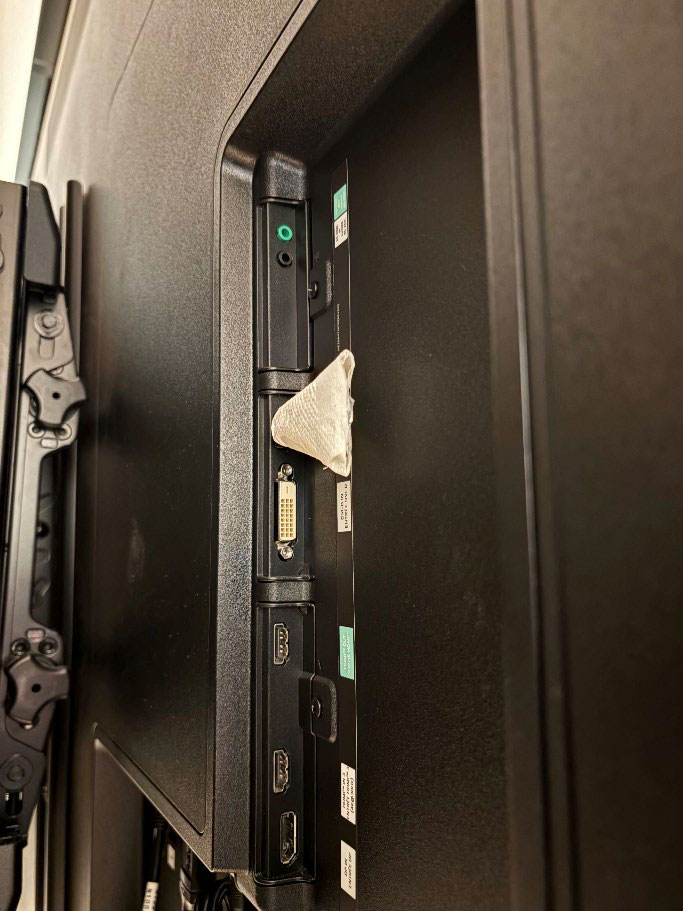
在 OpenAI 的高管会议室里,发现了一台藏在电视后面的录音设备。
它插在 USB 接口上,外面盖着一团卫生纸。
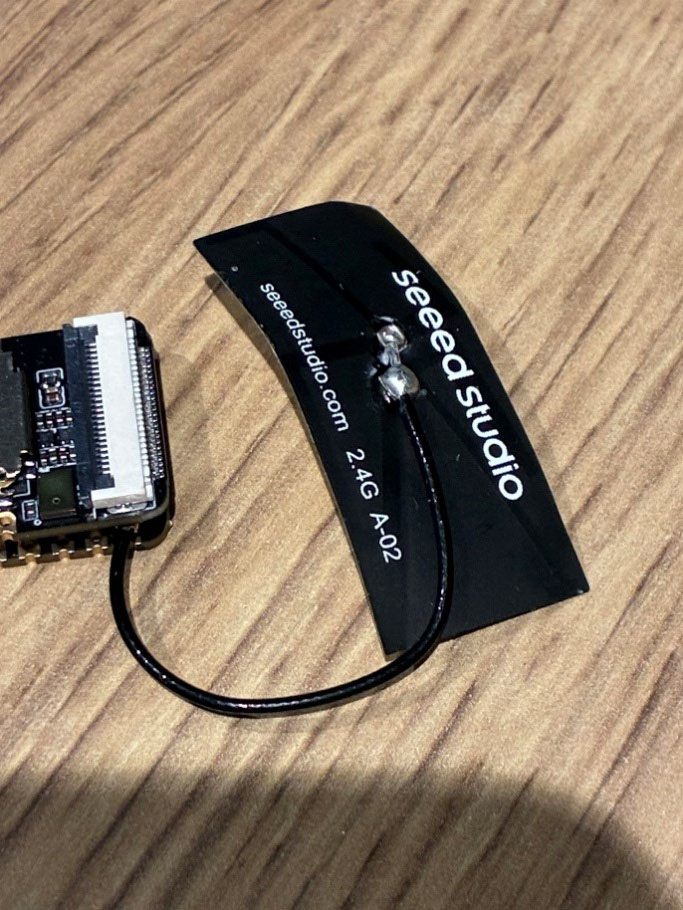
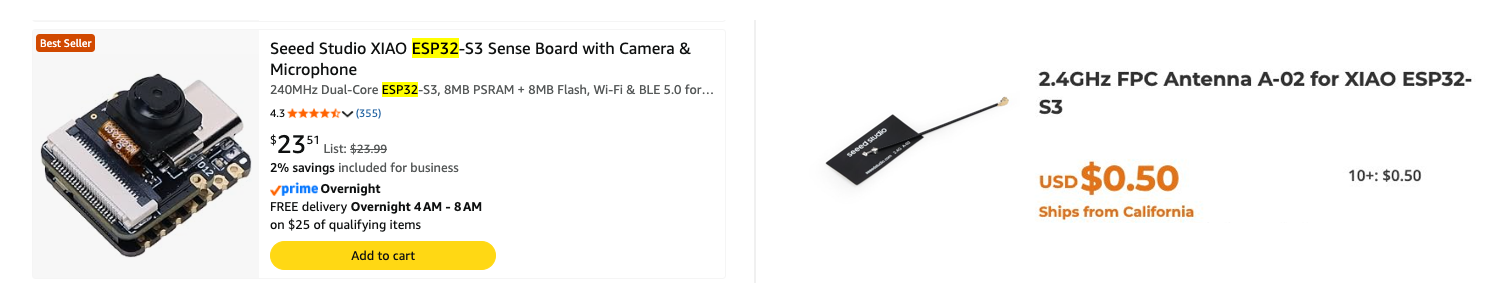
我特意去网上查了一下。
图片里,这块带摄像头和麦克风的开发板,标价 23.51 美元。旁边那枚天线,0.50 美元。
两件东西加起来,总计不到 25 美元。
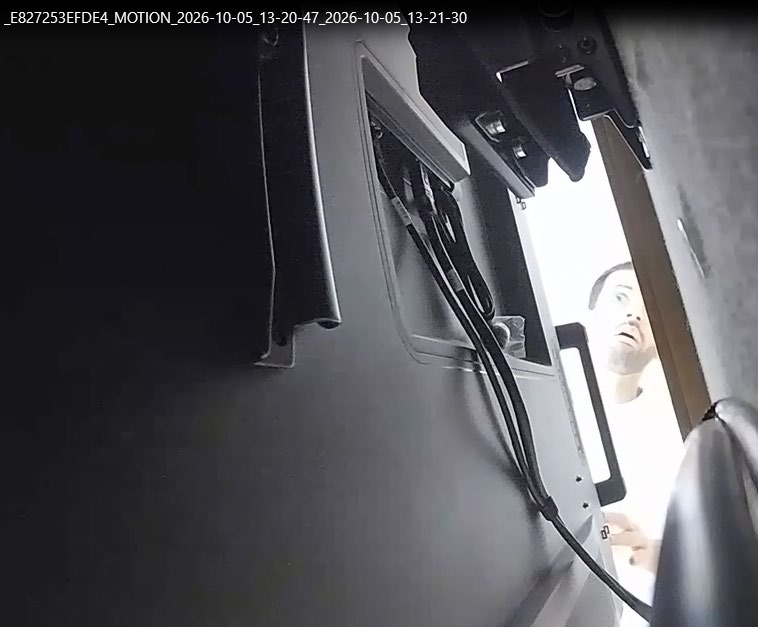
按检方披露的信息,这台窃听设备是在 9 月 28 日被安装,两天后,被 OpenAI 员工发现,并安装了一个摄像机,随后向 FBI 报了案。
好家伙,主打一个“嫌疑人一定会重返作案现场”。
果然,10 月 5 日,嫌疑人又出现在那台电视附近,查看电视后方。
不知道当他发现电视后面多了一台摄像机,自己还被拍了下来,会作何感想。
此外,OpenAI 安保人员还在另一房间发现了一个无人看管的包。包里有嫌疑人的钱包和身份证件,也有另一台类似的录音设备。
电视后面的窃听设备、被摄像机拍下来的画面、包里的证件,几条线索凑在一起,真相已经水落石出。
10 月 9 日,这名工程师被捕。10 月 13 日,美国司法部公开了案件信息,他也首次出庭。OpenAI 则确认,已经将他解雇。
目前公布的指控涉及非法截取口头通信(不是间谍罪)。如果被定罪,最高可能面临五年监禁。
至于他为什么这么做,公开材料目前还没有给出答案。我们不妨先从他的个人经历和职业背景说起。
作案动机
这个人叫 Abdulrahman Alfozan,35 岁,沙特籍。
从公开履历看,他在 Meta 做过约五年的工程师,后来加入 Nash,2025 年 7 月进入 OpenAI。他还有一个身份,沙特投资机构 RAED 的 Venture Partner(这是重点后面要考)。
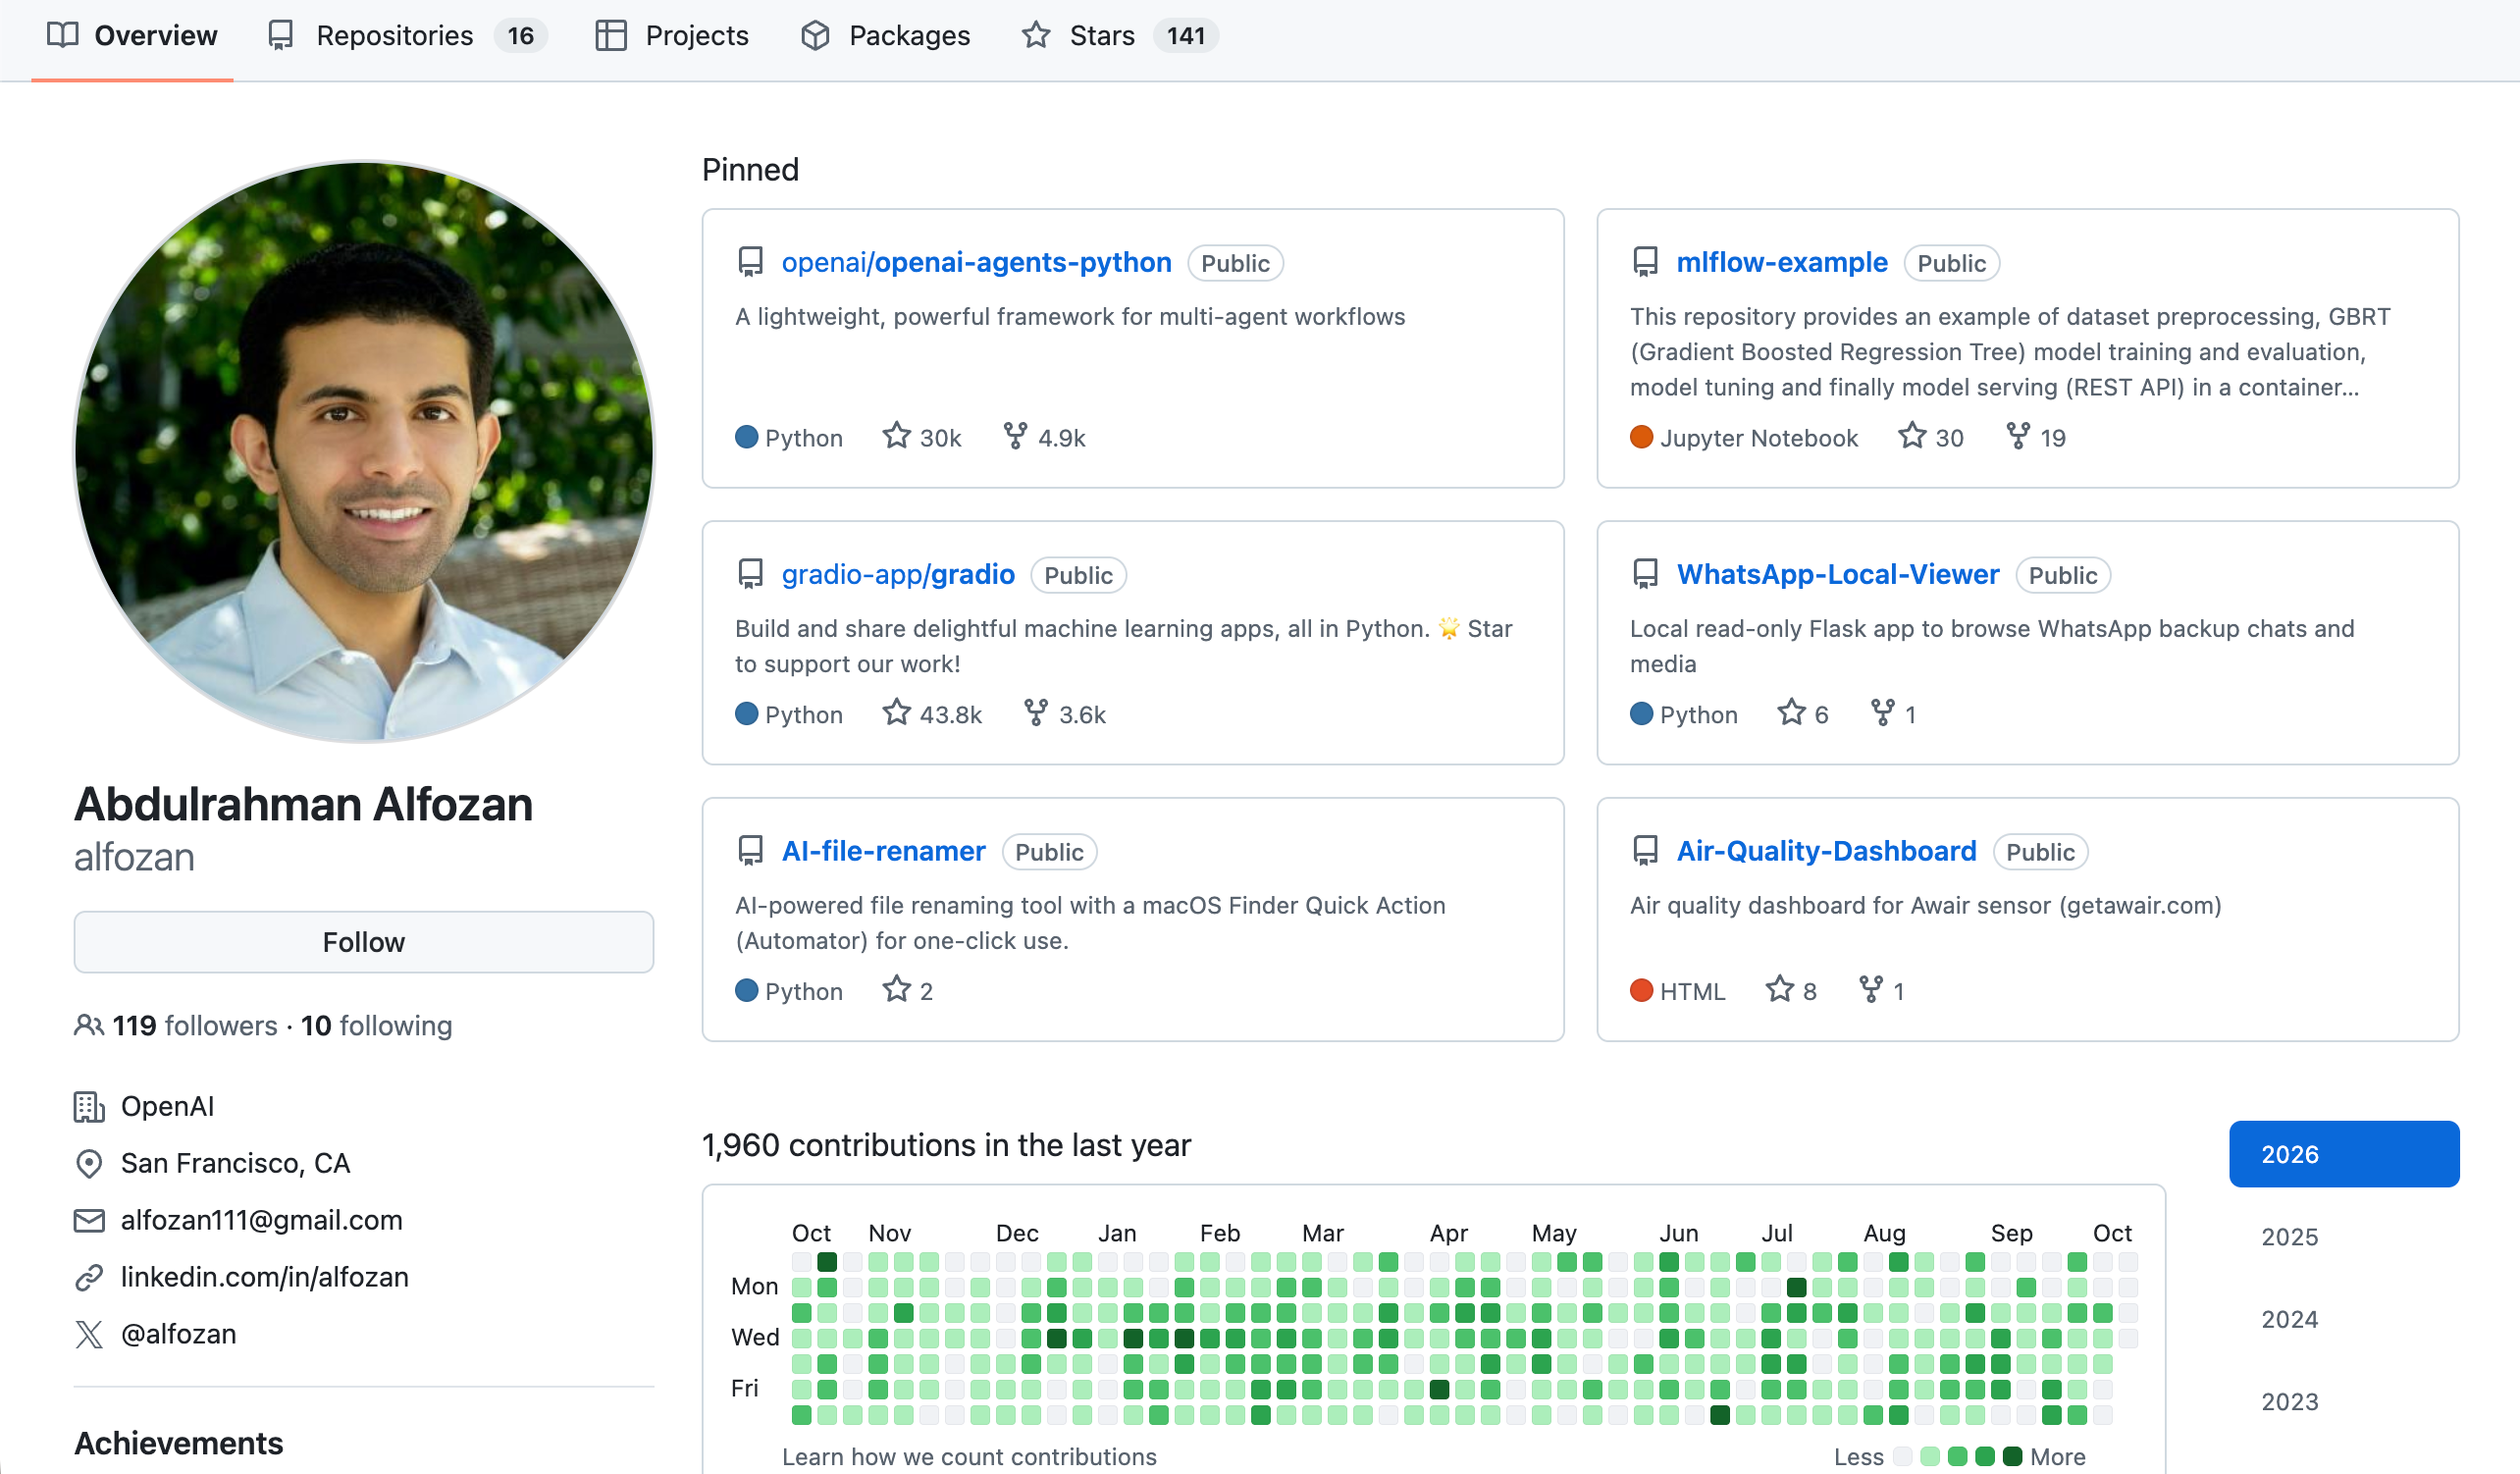
如果只看这份履历,从大厂到创业公司,再到 OpenAI,是一条看起来顺理成章的程序员职业路径。
可再看看电视后面的那团纸巾,就有些想不通了。已经走到这一步,为什么还要冒这样的风险?
这时,前面提到的另一个身份,就值得拿出来说说了。
除了工程师,Alfozan 还是 RAED Ventures 的 Venture Partner,也就是风险投资合伙人。
RAED 是一家沙特风险投资机构,投资对象包括初创企业。按它在 2025 年 2 月发布的任命公告,Alfozan 加入后,要帮助机构寻找投资机会,并为创业公司提供支持。这个头衔意味着,他在技术工作之外,也参与投资机构的业务。
让这层关系更引人注意的,是 RAED 的另一位 Venture Partner,沙特王子 Khalid Bin Bader Al Saud。两人的任命公告,前后只隔了两天。
与此同时,网上还出现了一张合影。
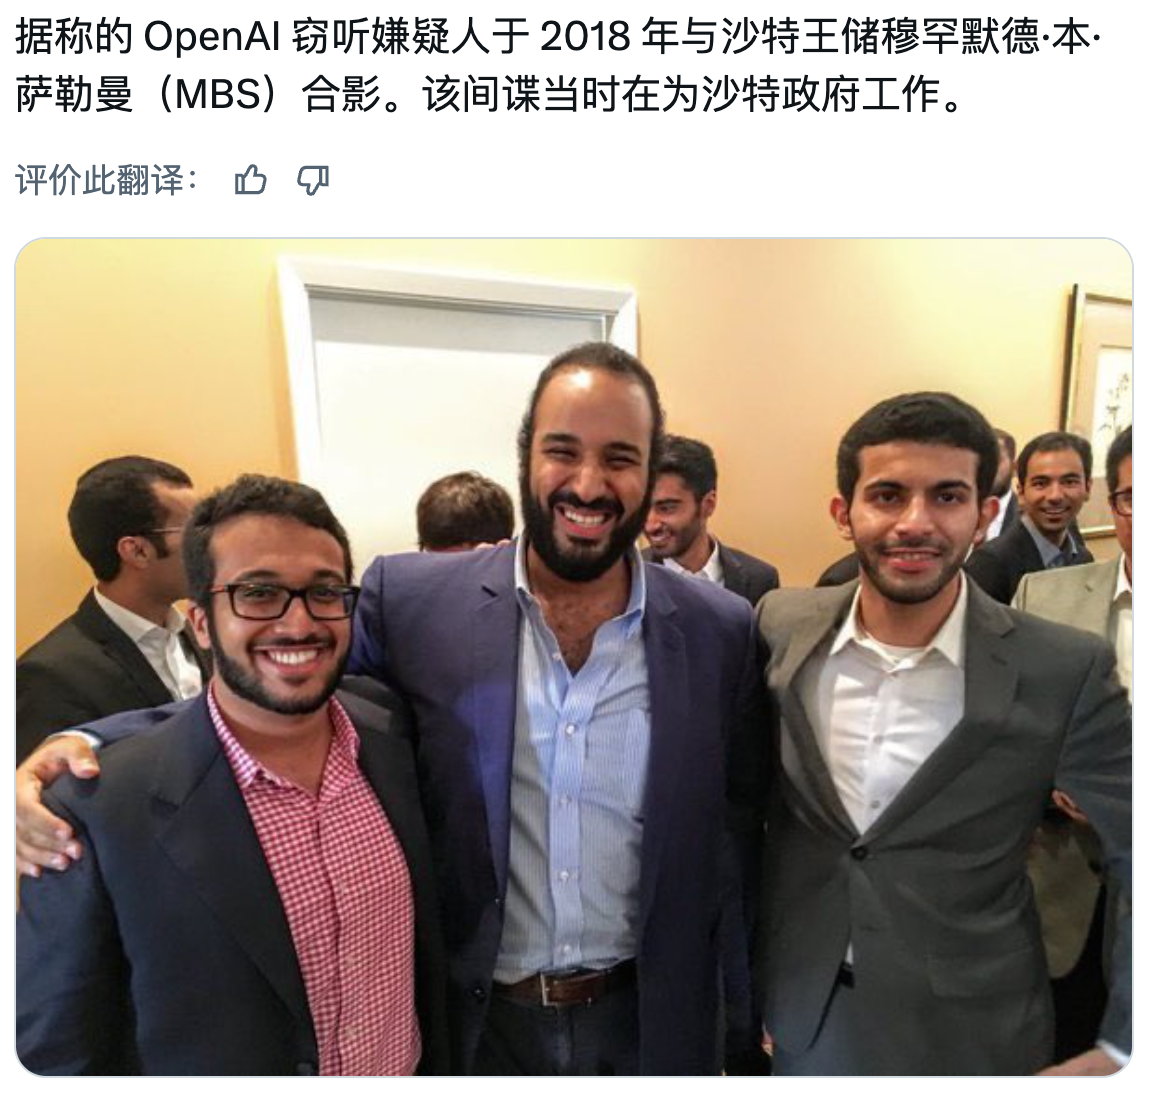
工程师、投资机构、王室成员,再加上一台藏进 OpenAI 会议室的录音设备。
看到这些信息,很容易继续追问,他是否受到了什么人的指使?
这件事会不会涉及商业利益,甚至政府层面的利益?
这里只能等待时间来证明答案。
但有一点值得注意:这次被指控安装设备的,不是一个偷偷潜入公司的陌生人,而是一名已经入职的工程师。
有人原本就在公司内部,也有人会想办法骗取信任,给自己打开一扇门。
攻击者把自己包装成同事、招聘者或合作伙伴,让对方交出信息或权限。这就是社会工程学,简称“社工”的常见手法。
朝鲜相关黑客组织,就留下过这样的案例。
朝鲜黑客
如果对朝鲜的印象还停留在封闭、与互联网隔绝,下面这些内容,可能会让人重新认识它的网络攻击能力。
朴镇赫,Park Jin Hyok,朝鲜王牌黑客,就是其中一个被美国司法部公开起诉的名字。
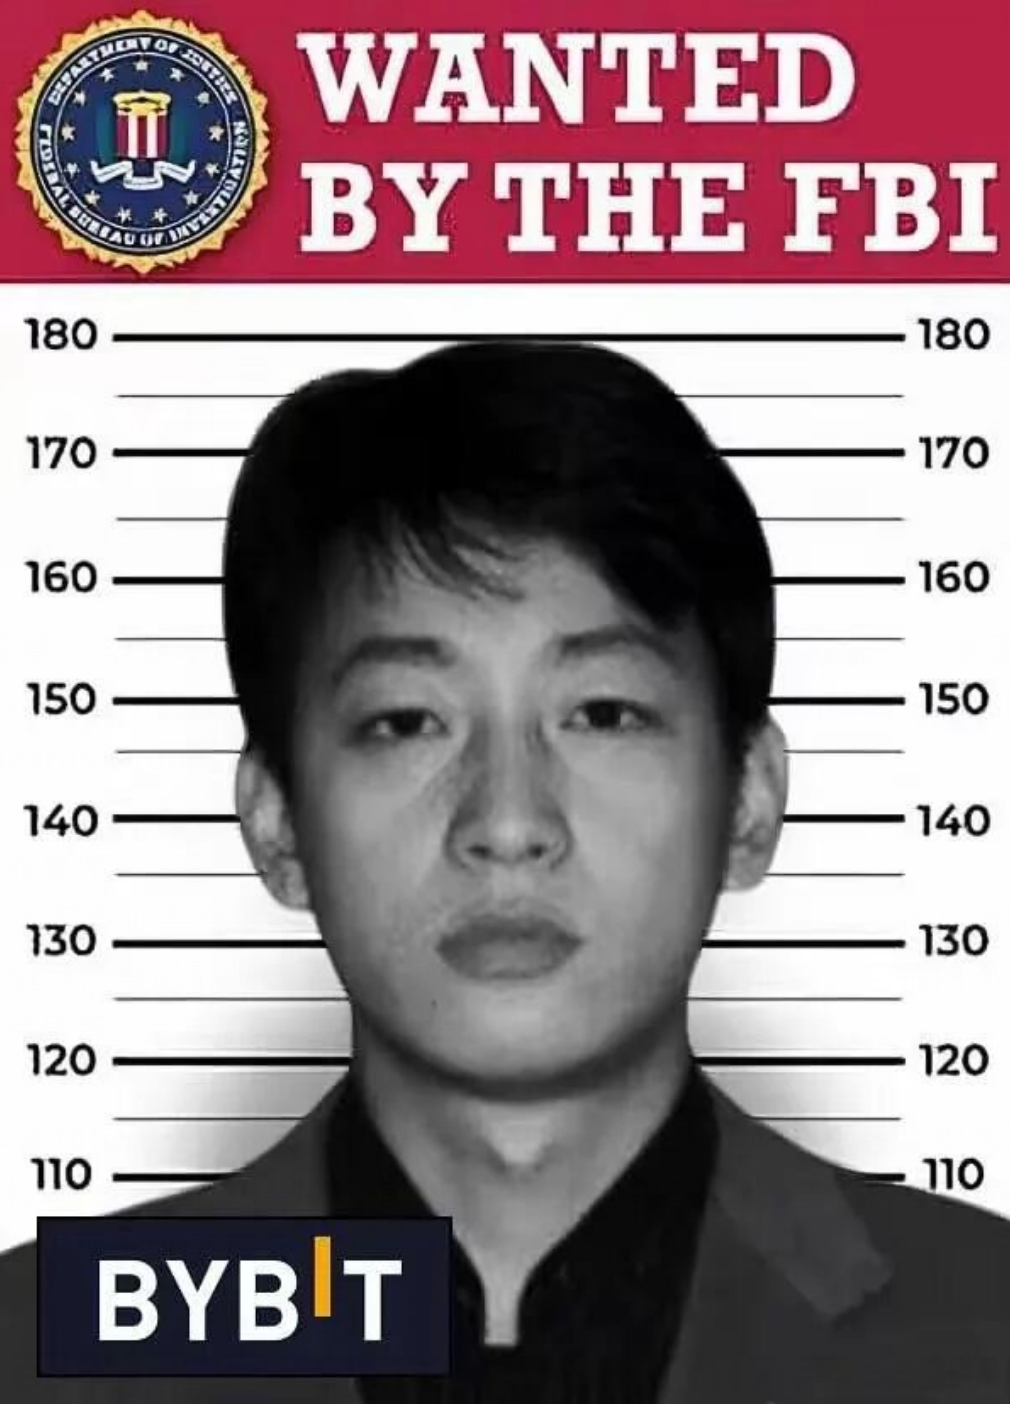
2018 年,美国检方指控他与同谋参与了多起网络攻击。其中一起,是 2016 年孟加拉国央行失窃案,8100 万美元被盗走。
这么大一笔钱,攻击的起点却是发给银行员工的定向钓鱼邮件。
所谓“定向”,就是专门针对特定收件人设计内容,让一封恶意邮件看起来值得相信。按检方披露的经过,攻击者借此侵入银行网络,随后利用银行的国际支付通信系统 SWIFT 发送伪造的转账指令,把钱转了出去。
从一封邮件到转走巨款,中间还有一系列技术操作。但最初那一步,已经用上了社会工程学。攻击者设法让银行员工相信,这封邮件可以打开、里面的内容可以照做。
读邮件的人,可能只花几秒钟判断它是否可信。攻击者准备的,就是让人放下戒心的那几秒钟。
邮件里,攻击者需要一个让收件人相信的身份。到了招聘中,一份看起来可靠的履历,也可能让人放下戒心。
当然社工攻击并不只藏在定向发送的钓鱼邮件里。
现实世界中,一次求职、一场面试,也可能是它发生的现场。
邮件里,攻击者靠一个可信的发件人身份让人放下戒心;招聘中,换成的可能就是一份看起来可靠的履历。
于是,网上出现了一个相当出人意料的面试片段。
在面试完常规问题后,面试官要求应聘者,当场骂一句金正恩。
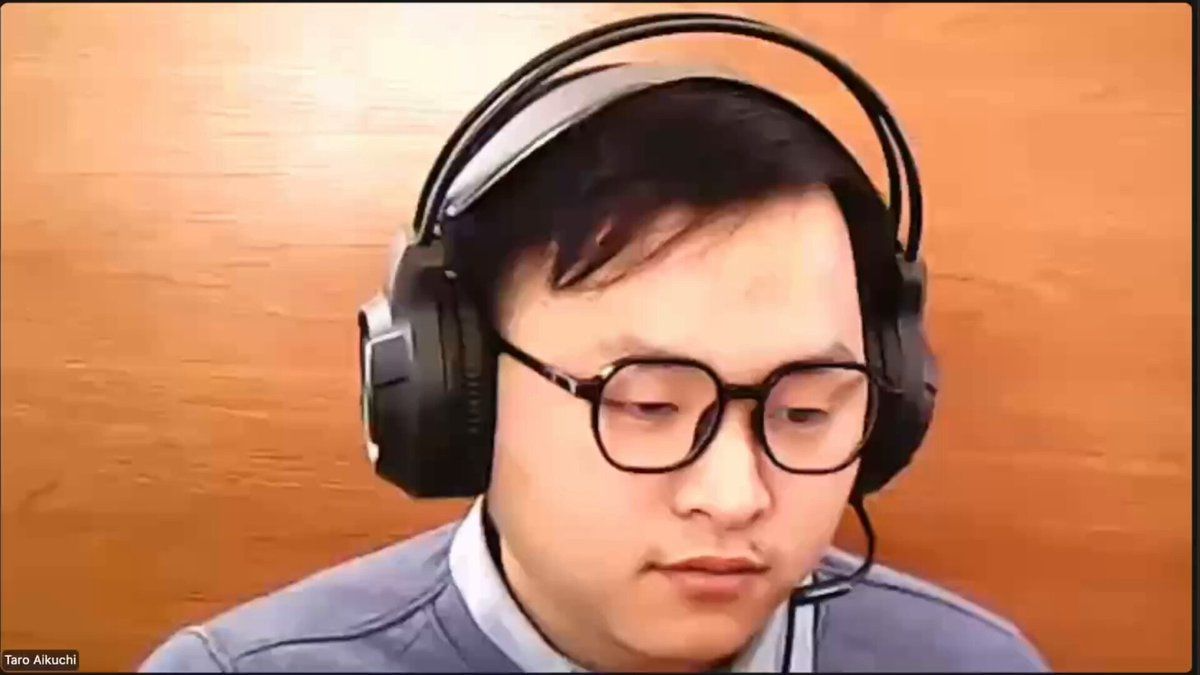
按照发布者的描述,对方没有照做,随后一段时间便退出了会议。
精心准备的算法和项目经历,却没想到面试还会考这一题。
办法够出人意料,却也难凭一句话验明身份。
只是看到这里,多少能体会招聘者的无奈。
结尾
再回头看 OpenAI,不难想到,经此一事,它会不会重新审视自己的招聘流程和背景调查?
AI 技术高速发展,公司忙着研发新模型、推出新产品,也不能忽略那些并不新鲜的安全风险。
前面提到的内部人员涉嫌窃听,与冒用身份、发送钓鱼邮件,并不是同一种手法。但公司要保护自己的机密和资产,就不能只防系统里的漏洞,也得防工作往来中有人利用信任。
一封看似来自同事的邮件,一份看起来可靠的履历,一次以合作为名的信息索取,都可能让人放下戒心。
我们总想知道,OpenAI 的会议室里正在讨论怎样的下一代模型。但对公司来说,同样重要的是,让这些讨论、投入和研发成果得到应有的保护。
技术要向前走,公司的机密、资产和合法权益,也得有人守住。